Hakovanje bez ijednog klika: Zlonamjerni oglasi zarazili najmanje 45 računara Al Jazeere
Špijunski softver koji zarazi uređaj bez ijednog klika širi se putem online oglasa, pokazao je izvještaj Citizen Laba. Najmanje 45 računara Al Jazeere zaraženo je na ovaj način, piše Klix.ba.
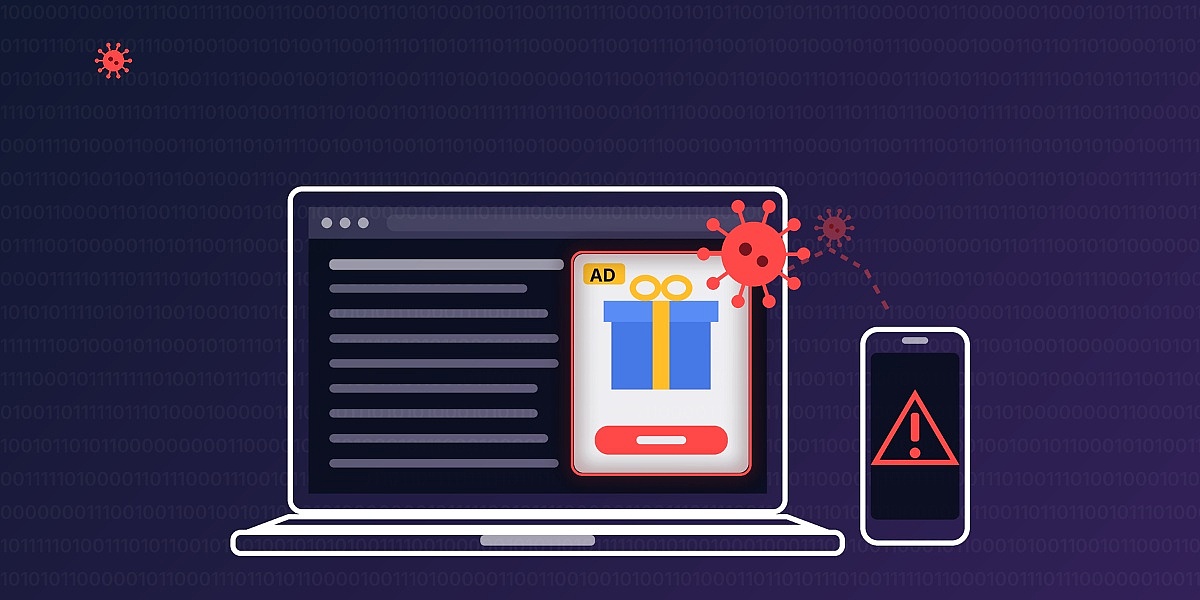
Prema pisanju Klix.ba, izvještaj laboratorije Univerziteta u Torontu pokazuje da izraelska kompanija Discover-Tech, koja se javno predstavlja kao legitimna marketinška platforma, u stvarnosti služi kao "most između prodavača oglasa i ekosistema plaćeničkog špijunskog softvera".
Platformu su koristila najmanje dva poznata proizvođača zero-click softvera – Candiru i Bindecy, navode istraživači Citizen Laba. Takvi alati zaraze uređaj bez ikakve interakcije žrtve – dovoljno je da se zlonamjerni oglas učita na stranici ili unutar aplikacije.
Najkonkretniji dokaz je napad na Al Jazeeru, gdje je tokom 2024. i 2025. godine zaraženo najmanje 45 Windows računara Candiruovim softverom.
Do dokaza se došlo zahvaljujući propustima u platformi Controlium, gdje je zbog izloženog koda bilo moguće preuzeti bazu korisnika bez lozinke – među podacima za prijavu pronađeni su i nalozi zaposlenika kompanija Candiru i Bindecy. Analiza milijardi zapisa o aukcijama oglasa pokazala je da su sporni oglasi između marta i juna 2026. prikazivani na desetinama hiljada aplikacija i stranica, uključujući mreže koje koriste vojne institucije, vladina tijela, Međunarodna agencija za atomsku energiju i Međunarodni krivični sud. Nije poznato da li su ti prikazi rezultirali uspješnim zarazama.
Istraživači nisu precizirali koje vlade stoje iza operacija, ali radi se o prvoj tehnički potvrđenoj upotrebi oglasnih mreža za distribuciju vladinog špijunskog softvera bez klika.
Povezane vijesti
Haker uz pomoć AI napao najmanje devet banaka u Južnoj Koreji, osumnjičeni je iz Kine
Anthropic upozorava: Zlonamjerni AI crvi uskoro mogu zaraziti pametne kućanske aparate
AI samit u Sarajevu: BiH nema kapital SAD-a i Kine, ali ima znanje za razvoj umjetne inteligencije